Анатомия атаки: как грабят онлайн-казино
Атака начинается не с регистрации. Злоумышленник покупает 500 чистых IP-адресов на прокси-ферме и загружает базу купленных паспортов в антидетект-браузер (например, Dolphin Anty). Скрипт-авторегер за 3 минуты создает сотню учетных записей. Цель — собрать приветственные фриспины на $1000.
Далее в дело вступает Co-op Play (перелив баланса). Боты садятся за один покерный стол и умышленно проигрывают фишки главному аккаунту-сборщику. Как только баланс консолидирован, система подает заявку на вывод в USDT.
Защита: AI-анализ на лету
Злоумышленник думает, что скрыл следы. Однако Anti-Fraud Engine ломает атаку еще на этапе создания сессии:
- Перехват на регистрации: Система замеряет скорость ввода email. Бот вставляет данные из буфера за 0.1 секунды. Человек печатает с паузами.
- Изоляция на этапе игры: Алгоритмы вычисляют синхронность кликов. Если 50 аккаунтов нажимают кнопку «Spin» с интервалом ровно 400 миллисекунд — это скрипт.
- Блокировка кассы: Модуль AML-аналитики замечает, что вывод запрошен на криптокошелек, ранее засвеченный в даркнет-миксерах.
| Вектор атаки | Используемые злоумышленниками инструменты | Методы детекции на стороне оператора | Автоматическое превентивное действие |
|---|---|---|---|
| Массовый мультиаккаунтинг | Антидетект-браузеры, мобильные прокси | Canvas/WebGL хеширование, граф связей | Запрет на участие в промо-акциях |
| Кардинг и отмывание средств | Скомпрометированные данные карт, дропы | BIN-анализ, проверка 3D-Secure, геолокация IP | Холдирование средств, запрос 3DS |
| Синдикатный арбитраж (вилки) | Автоматические сканеры линий, бот-фермы | Анализ Closing Line Value (CLV), синхронность ставок | Снижение лимита ставки (Max Stake Cutting) |
| Захват учетных записей (ATO) | Брутфорс, фишинг, перехват сессий | Аномалия устройства, смена геолокации | Запрос 2FA-подтверждения по SMS/Telegram |
Атака подменой устройства и защита Fingerprinting
Механика атаки: Фродер включает режим инкогнито, чистит cookies, меняет User-Agent и переподключает роутер для смены IP. Платформа должна принять его за нового игрока.
Ответ защиты: Глубокий аппаратный отпечаток (Device Fingerprint) игнорирует софтверные подмены. Модуль защиты незаметно для пользователя рендерит скрытую 3D-сцену через WebGL, замеряя микросекундные задержки видеокарты. Параллельно измеряются искажения в Web Audio API. В итоге формируется хеш, уникальный для конкретного железа. При попытке входа со «сброшенного» устройства, система моментально сверяет хеш с базой заблокированных мошенников. Совпадение запускает теневой бан (Shadow Ban).
Атака парсерами: вилки и послегол в беттинге
Механика атаки: Синдикат арендует мощные серверы в тех же дата-центрах, где хостятся провайдеры спортивных данных, чтобы свести пинг к нулю. Боты-парсеры сканируют линии сотен букмекеров каждую секунду. Как только возникает арбитражная ситуация (вилка) или задержка в трансляции матча (послегол), скрипт автоматически проставляет ставки на аккаунтах дропов, гарантируя безрисковую прибыль.
Ответ защиты: Динамический скоринг Closing Line Value (CLV). Система анализирует, насколько часто ставки игрока бьют линию закрытия. Если пользователь на дистанции стабильно опережает движение коэффициентов рынка, алгоритм помечает его как вилочника. Вместо прямой блокировки AI применяет шейв: искусственную задержку приема ставки в Live-режиме на 7 секунд (Bet Delay) и автоматическое снижение максимумов (Max Stake Cut) до $1.
Синдикаты: атака толпой и графовая ловушка
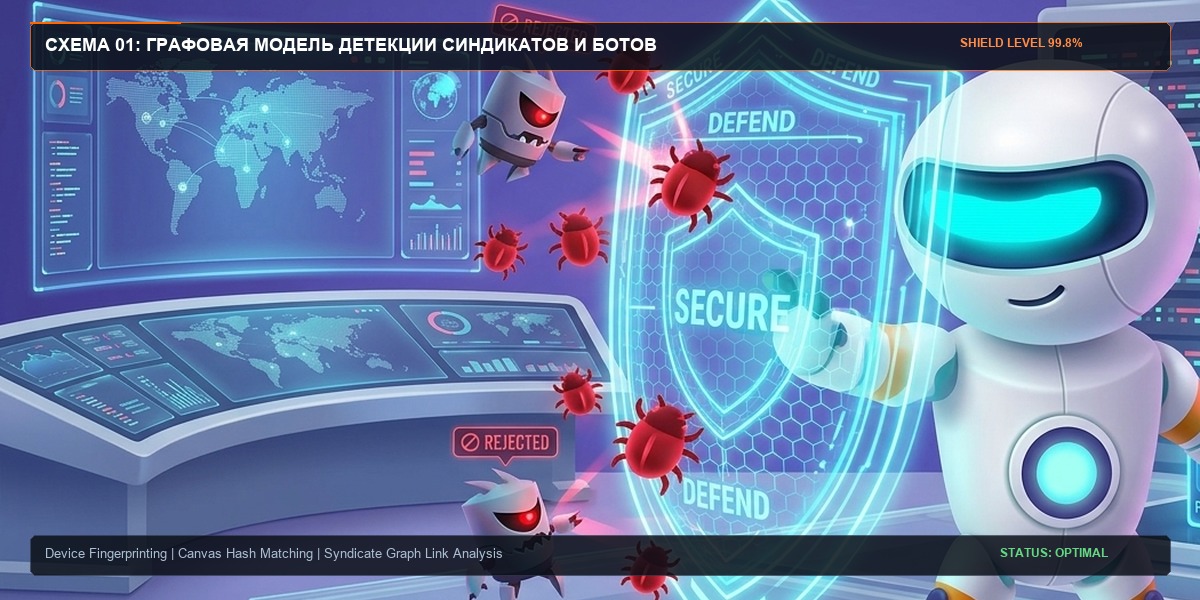
Механика атаки: Организованная группа (синдикат) распределяет 500 аккаунтов на дропов. У каждого свой IP, чистая история, разные номера телефонов. Боты имитируют поведение обычных игроков: делают хаотичные ставки, проигрывают мелкие суммы, чтобы не вызывать подозрений, и методично отыгрывают бонусный вейджер.
Безопасность интеграции
Антифрод-система не должна блокировать сомнительный аккаунт немедленно в момент выявления подозрительного действия: скрытое поведенческое профилирование и отслеживание графа связей позволяет раскрыть всю мошенническую цепочку дропов и дроповодов до вывода средств.
Технические вопросы
Наивысшую устойчивость демонстрируют комбинации аппаратного хеширования: рендеринг Canvas WebGL, аудио-контекст Web Audio API, особенности реализации WebRTC, замеры шрифтовых глифов и анализ сетевого стека TCP/IP (TCP SYN/ACK fingerprinting).
Графовые СУБД (Neo4j, Amazon Neptune) представляют аккаунты как вершины, а общие признаки (один номер карты, общий IP, схожий цифровой отпечаток, общий пароль) — как ребра. Алгоритмы поиска связанных компонент мгновенно выявляют кластеры из сотен связанных учетных записей.
В гемблинге ложная блокировка честного VIP-игрока наносит колоссальный репутационный и финансовый ущерб. Промышленный стандарт требует удерживать уровень False Positive жестко ниже 0.5%, направляя пограничные транзакции на ручную проверку без публичной заморозки счета.